Use Case: Informationssicherheit
Prozessdokumentation für ISO 27001,
Sicherheitsanforderungen inklusive
Beschreibe deine Abläufe in eigenen Worten. Procevia erstellt daraus BPMN-Diagramme, in denen Vertraulichkeit, Protokollierung oder Funktionstrennung direkt am Prozessschritt stehen. Dazu IT-Systeme, Dokumente und der Prozesssteckbrief, so wie ein ISMS-Audit sie erwartet.
Was ISO 27001 an Prozessdokumentation verlangt
Prozesse des ISMS und ihre Wechselwirkungen
Kapitel 4.4 verlangt, das Managementsystem mit den nötigen Prozessen und ihren Wechselwirkungen aufzubauen. Kapitel 8.1 fordert, diese Prozesse zu planen, zu steuern und so zu dokumentieren, dass ihre Durchführung nachvollziehbar ist. Ein BPMN-Diagramm je Prozess ist dafür die Basis.
Rollen und Aufgabentrennung
Kapitel 5.3 und Anhang A.5.2 verlangen zugewiesene Sicherheitsrollen, A.5.3 die Aufgabentrennung. Swimlanes, die RACI-Matrix und die Marker Funktionstrennung, Funktionsbindung und Keine Delegation halten das direkt im Ablauf fest.
Schutzziele an der richtigen Stelle
Anhang A beschreibt Maßnahmen wie Zugangssteuerung (A.5.15), Protokollierung (A.8.15) oder Kryptografie (A.8.24). Im Audit zählt, an welcher Stelle des Ablaufs sie greifen. Genau das zeigen die elf Sicherheitsanforderungen am Prozessschritt.
Gelenkte dokumentierte Information
Kapitel 7.5 verlangt erstellte, aktualisierte und gelenkte Dokumente. Freigabe-Workflow, Versionshistorie und Dokumente mit Link zu ihrer Ablage machen nachvollziehbar, welcher Stand gilt und wer ihn freigegeben hat.
Sicherheitsanforderungen stehen im Diagramm, nicht in einer Tabelle daneben
Wer ein ISMS betreibt, kennt die Doppelbuchführung. Der Ablauf steht im Prozesshandbuch, welche Schritte vertraulich sind, wer protokolliert und wo das Vier-Augen-Prinzip gilt, steht in einer Excel-Liste daneben. Im Audit wird beides von Hand abgeglichen, bei jeder Änderung laufen die Stände auseinander.
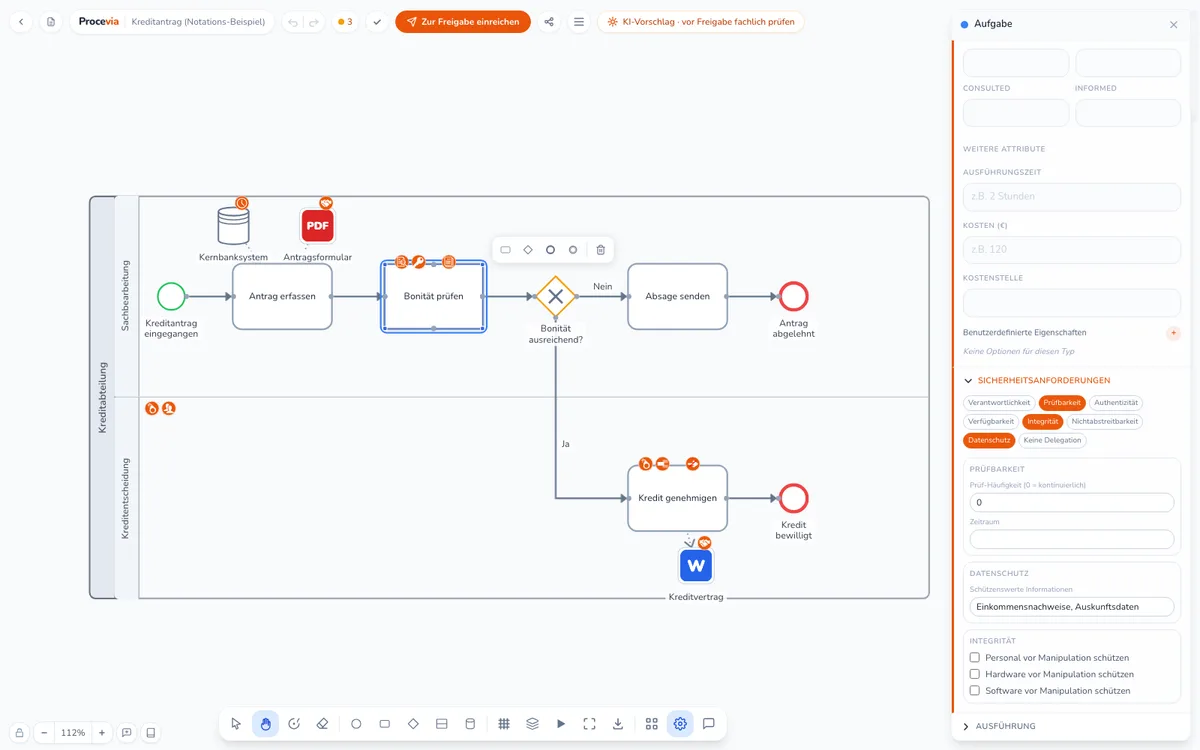
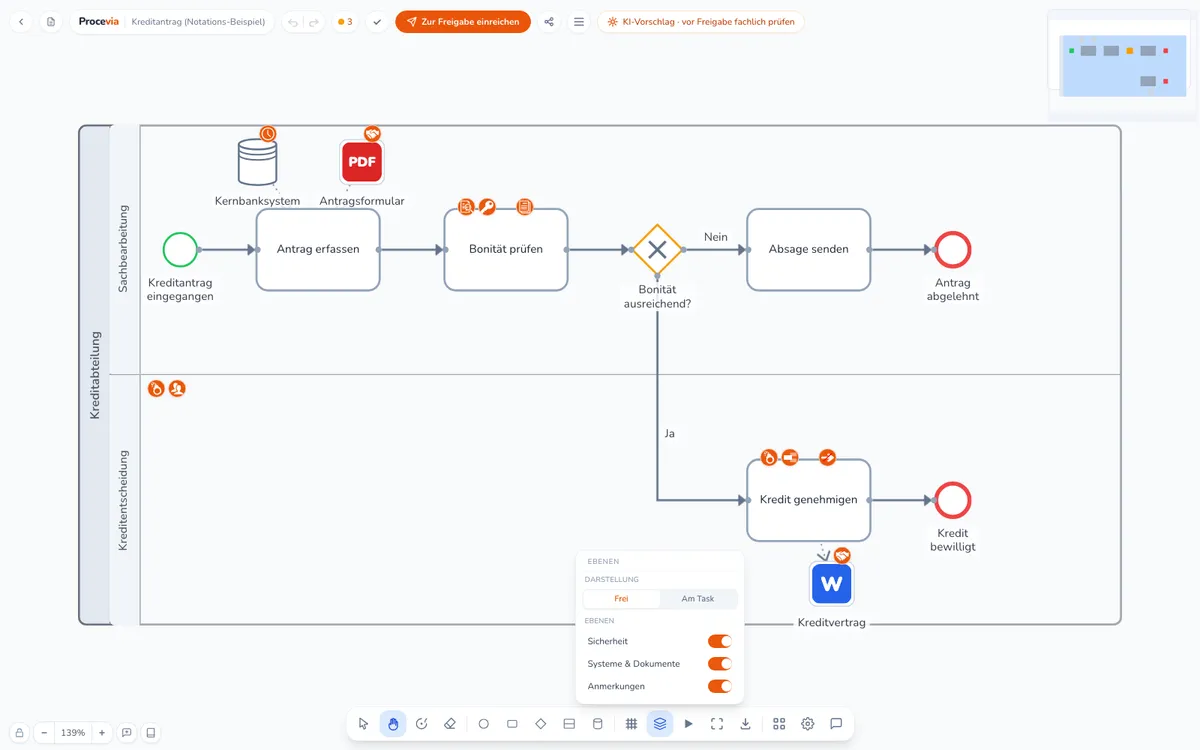
In Procevia wählst du am Prozessschritt aus elf Sicherheitsanforderungen, von Vertraulichkeit über Prüfbarkeit bis Keine Delegation. Jede hat eigene Felder, etwa die Leseberechtigten oder die Prüf-Häufigkeit. Der Editor bietet nur an, was zum Element passt, eine Legende erklärt jedes Symbol, und jeder Export enthält die Marker.
Welche Anforderung zu welcher Maßnahme aus Anhang A gehört, erklärt der Artikel zur ISO-27001-Prozessdokumentation mit Lexikon aller elf Symbole.
IT-Systeme und Dokumente mit Link in die Ablage
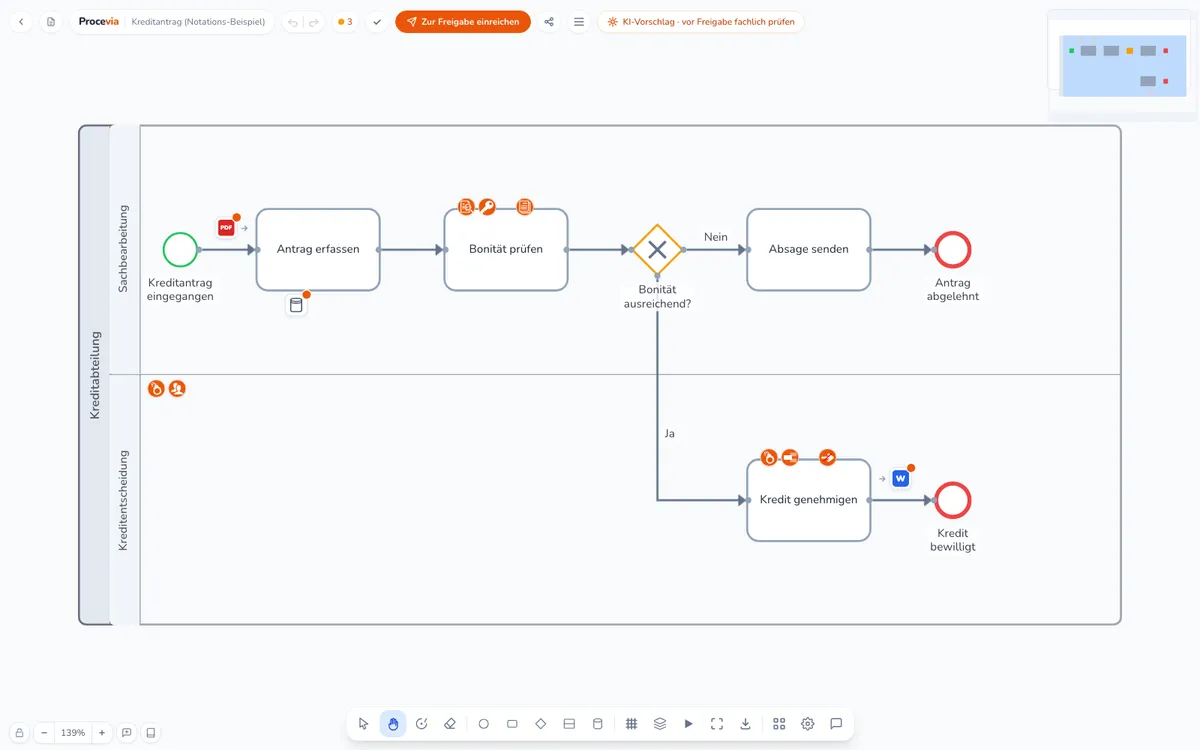
Welches System unterstützt diesen Schritt, und welches Dokument entsteht dabei? In Procevia sind IT-Systeme und Dokumente eigene Elemente mit Symbol für Word, Excel, PDF oder SharePoint und einem klickbaren Link zur Ablage. In der Darstellung „Am Task" docken sie kompakt am Schritt an, sodass auch große Prozesse lesbar bleiben. Die Ebenen Sicherheit, Systeme und Dokumente sowie Anmerkungen blendest du einzeln aus. Für die Geschäftsführung der reine Ablauf, fürs Audit die vollständige Sicht, ausgeblendete Ebenen fehlen auch im Export.
So nimmst du deine ISMS-Prozesse in Tagen auf
Zugriffsverwaltung, Änderungsmanagement, Umgang mit Sicherheitsvorfällen, Lieferantenprüfung, Backup und Wiederanlauf. Prozess für Prozess, immer im selben Rhythmus.
- 1
Überblick schaffen
Lege in der Prozesslandkarte fest, welche Abläufe dein ISMS braucht, geordnet nach Führungs-, Kern- und Unterstützungsprozessen. Platzhalter zeigen, was noch fehlt, die Fortschrittsanzeige, wie weit du bist. Aus jeder Kachel startest du direkt die Prozesserstellung. Wie die Karte aus einer Vorlage entsteht und sich mit KI füllt, zeigt das BPMN-Tool im Überblick.
- 2
Beschreiben statt zeichnen
Beschreibe den Ablauf in eigenen Worten, lade die bestehende Verfahrensanweisung hoch oder diktiere ihn. Die KI erstellt das BPMN-Diagramm mit Rollen, Entscheidungen und Übergaben. Alle Eingabewege erklärt das Handbuch unter Prozesse beschreiben. Im Team-Plan nimmt der Prozess-Scout den Ablauf gemeinsam mit den Prozessverantwortlichen auf und führt die Perspektiven zusammen. Den Feinschliff erledigst du per Chat, ohne ein Symbol anzufassen.
- 3
Sicherheitsanforderungen, Systeme und Dokumente ergänzen
Schritt anklicken, Sektion Sicherheit öffnen, Anforderungen wählen. Systeme und Dokumente aus der Palette ziehen, mit dem Schritt verbinden, Link zur Ablage hinterlegen. Der Editor schlägt bereits verwendete Bezeichnungen vor, damit dasselbe System überall gleich heißt. Schritt für Schritt erklärt im Handbuch unter Sicherheitsanforderungen am Prozessschritt und IT-Systeme und Dokumente. Den Hintergrund samt Zuordnung zu Anhang A liefert der Praxisartikel.
- 4
Vollständigkeit prüfen, bevor es die Auditorin tut
Eigene Prüfregeln zeigen jede Stelle, an der etwas fehlt, etwa eine Aktivität ohne verantwortliche Rolle oder ohne IT-System. Verantwortlichkeiten pflegst du in der RACI-Matrix. Der KI-Prozesssteckbrief in der Prozessakte ergänzt Prozessziel, Normen, IT-Systeme, Risiken und Rechtsgrundlagen als Entwurf, den du prüfst und freigibst.
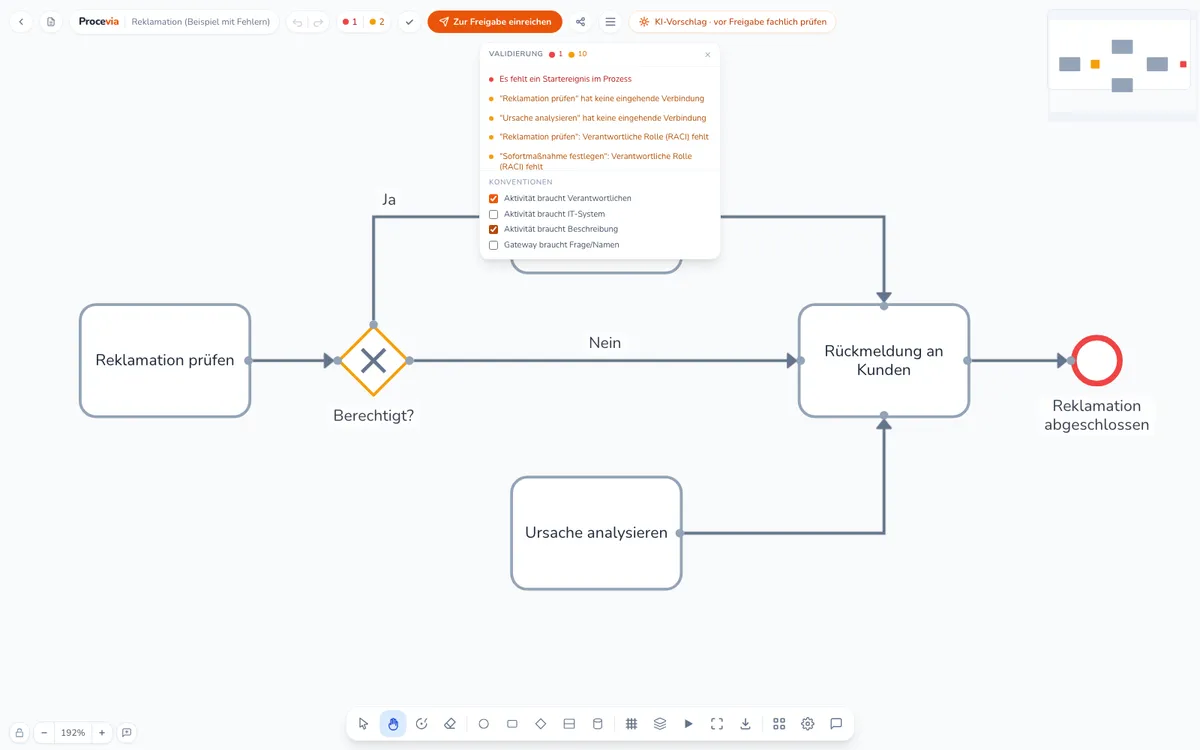
Prüfregeln nach Wahl. Der Editor markiert, was noch fehlt. - 5
Freigeben und nachweisen
Der Prozess durchläuft den Freigabe-Workflow, der Versionsverlauf hält jeden Stand mit Vorher-Nachher-Vergleich fest. Für die Auditmappe exportierst du Diagramm und Prozessdokumentation als PDF, mit allen Markern, Systemen und Dokumenten in der gewählten Sicht. Wie du den Audittag selbst vorbereitest, zeigt der Use Case Audit-Vorbereitung.
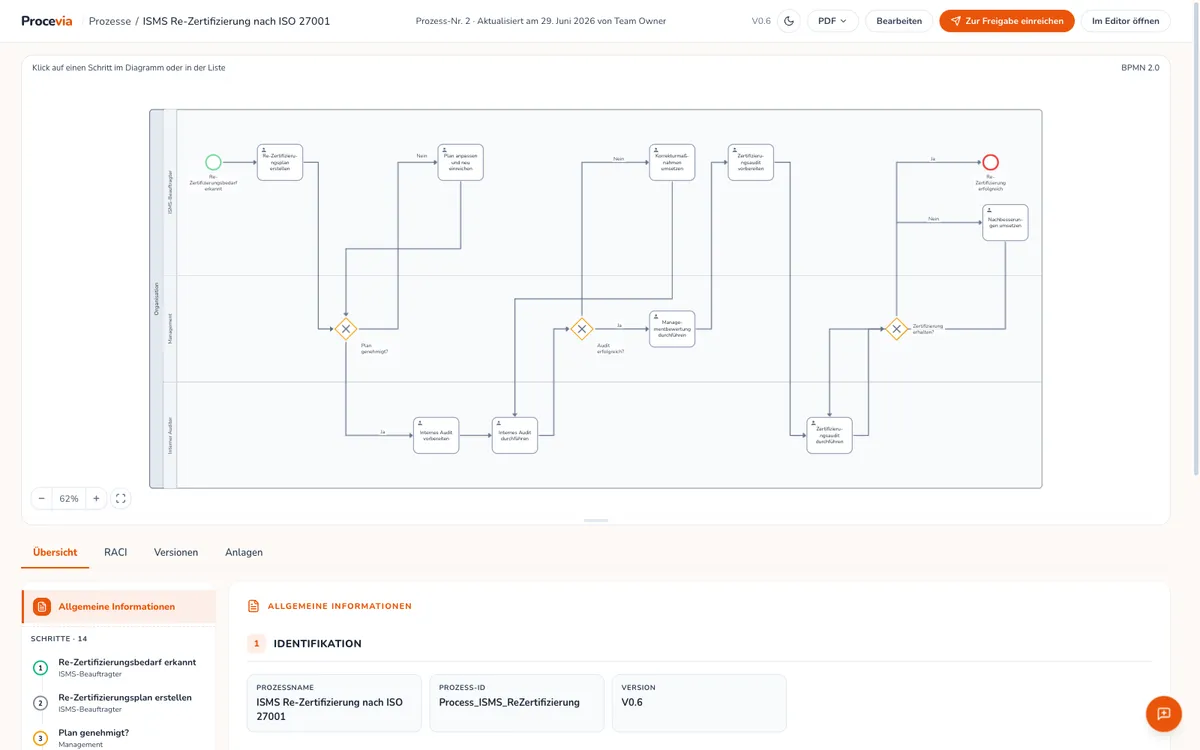
Die Prozessakte bündelt Diagramm, Steckbrief, RACI, Versionen und Freigabe-Status.

Aus der Audit-Praxis entwickelt
Der Gründer von Procevia ist zertifizierter ISO 27001 Lead Auditor. Die Sicherheitsnotation folgt der SecBPMN2-Forschung von Salnitri, Dalpiaz und Giorgini, die Sicherheitsanforderungen systematisch in Prozessmodelle gebracht hat. Die Symbole sind fundiert statt frei erfunden und decken die Schutzziele ab, mit denen auch ISO 27001 arbeitet. Mehr über Procevia
Häufige Fragen
Ersetzt Procevia ein ISMS-Tool oder die Anwendbarkeitserklärung? +
Nein. Procevia dokumentiert die Prozesssicht, also wo im Ablauf welche Sicherheitsanforderung gilt, welches System den Schritt unterstützt und welches Dokument dabei entsteht. Risikobewertung, Anwendbarkeitserklärung und Maßnahmenverfolgung bleiben Aufgabe des ISMS. Die Diagramme liefern die nachvollziehbare Verbindung zwischen Prozess und Maßnahme, die im Audit gefragt ist.
Bleiben die Sicherheitsangaben im Export und in anderen BPMN-Tools erhalten? +
Ja. Die Marker erscheinen in PNG-, PDF- und SVG-Exporten, im Vorschaubild der Prozessliste und in jeder gespeicherten Version. In der BPMN-Datei liegen sie als Erweiterung nach dem BPMN-2.0-Standard. Andere Werkzeuge öffnen die Datei wie gewohnt und ignorieren, was sie nicht kennen.
Wie schnell ist ein ISMS-Prozess dokumentiert? +
Ein einzelner Prozess mit Sicherheitsanforderungen, Systemen und Dokumenten ist in wenigen Minuten dokumentiert. Beschreiben, Diagramm prüfen, Marker setzen, freigeben. Die typischen ISMS-Prozesse eines mittelständischen Unternehmens lassen sich so in Tagen statt Monaten aufnehmen, besonders wenn die Prozessverantwortlichen per Prozess-Scout selbst beitragen.
Macht Procevia mein Unternehmen ISO 27001 zertifiziert? +
Nein. Eine Zertifizierung vergibt eine akkreditierte Stelle nach einem Audit. Procevia unterstützt dich dabei, die Prozessdokumentation deines ISMS schnell, vollständig und nachvollziehbar zu erstellen und zu pflegen.
In welchen Plänen sind Sicherheitsanforderungen, Systeme und Dokumente enthalten? +
In allen Plänen, auch im kostenlosen. Freigabe-Workflow und Projekt-Prozesslandkarte gibt es ab dem Pro-Plan, Prozess-Scout, Echtzeit-Kollaboration und die organisationsweite Prozesslandkarte im Team-Plan.
Weiter: der Praxisartikel zur ISO-27001-Prozessdokumentation mit Symbol-Lexikon, die Audit-Vorbereitung, die Prozessdokumentation für ISO 9001 oder das BPMN-Tool im Überblick.