Auditfähige Prozessdokumentation erstellen, ohne Mehraufwand
Was ein Prüfer tatsächlich sehen will und wie aus gewachsener Dokumentation nachweisbare wird. Ohne Zweitsystem und ohne Dokumentation auf Vorrat.
Das Problem
Die unangenehmste Frage im Audit ist selten eine fachliche. Sie lautet, ob das der aktuelle Stand sei.
Wer darauf mit einem Blick auf das Dateidatum antworten muss, hat die Antwort bereits gegeben. Und meistens folgt die zweite Frage sofort hinterher, nämlich wer das freigegeben hat.
Die typische Ausgangslage ist dabei keine fehlende Dokumentation. Sie ist verteilte Dokumentation.
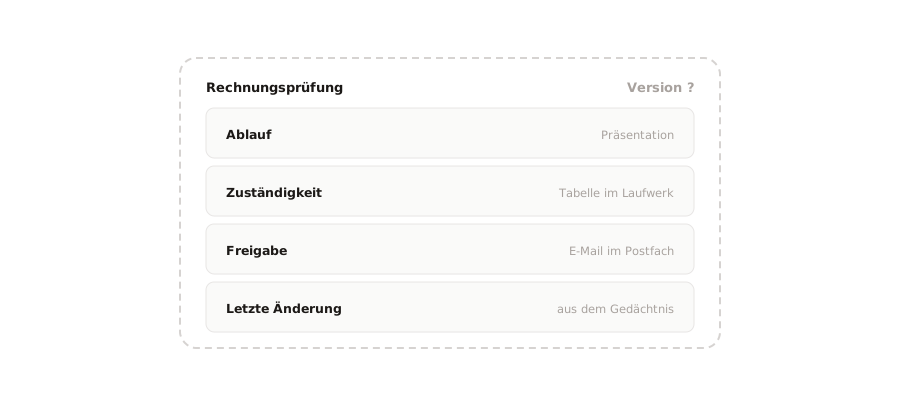
Die Folge kennt jeder, der schon einmal einen Audittermin vorbereitet hat.
- Drei Tage vor dem Termin beginnt die Suche nach der aktuellen Fassung
- Jemand fragt in der Runde, ob das Diagramm noch stimmt, und bekommt drei verschiedene Antworten
- Eine Freigabe existiert, aber nur als E-Mail in einem Postfach, auf das niemand mehr Zugriff hat
- Eine Woche vorher wird schnell noch dokumentiert, was ohnehin gerade gemacht wird
Auditfähigkeit entsteht nicht durch mehr Dokumentation. Sie entsteht durch nachvollziehbare Dokumentation. Der Unterschied entscheidet darüber, ob die Vorbereitung auf das Audit drei Tage oder drei Stunden kostet.
Was die Forschung dazu sagt
Die Anforderungen an das Prozessmanagement sind über die Jahre gestiegen, und die Normen sind dabei konkreter geworden.
Die Norm verlangt mehr als früher
Schmelzer und Sesselmann verweisen darauf, dass die Normausgabe ISO 9001:2015 wesentlich strengere Zertifizierungsanforderungen an das Prozessmanagement stellt als bisher, ergänzt um die ISO 9004:2018 mit erweiterten Handlungsanleitungen (Schmelzer/Sesselmann 2020, S. 8). Wer seine Dokumentation aus einer älteren Zertifizierung übernommen hat, arbeitet damit häufig gegen einen Maßstab, den es so nicht mehr gibt. Was die Norm konkret für die ISO-9001-Prozessdokumentation bedeutet, hängt dabei stark vom Zuschnitt des Unternehmens ab.
Prüfung ist eine eigene Rolle
Gadatsch beschreibt die Rolle, die diese Prüfung übernimmt. Dem Prozessauditor obliegt die unabhängige Prüfung von Arbeitsabläufen und Prozessveränderungsprojekten, und er sollte als externe oder unabhängige interne Rolle eingebunden werden (Gadatsch 2025, S. 77). Unabhängig heißt in der Praxis, dass er den Kontext nicht kennt und deshalb alles aus der Dokumentation heraus verstehen muss.
Daraus ergeben sich vier wiederkehrende Fragen.
- Welcher Stand gilt. Nicht welche Datei zuletzt gespeichert wurde, sondern welcher Stand freigegeben ist
- Wer hat freigegeben. Mit Name und Zeitpunkt, nicht mit einer Sammelaussage über die Abteilung
- Was hat sich geändert. Gegenüber der Vorversion, nachvollziehbar und nicht aus dem Gedächtnis
- Wer ist verantwortlich. Für den Prozess als Ganzes, also der Prozessverantwortliche, und für die Schritte, an denen entschieden wird
Diese vier Fragen lassen sich nicht nachträglich beantworten. Entweder die Information ist beim Arbeiten entstanden oder sie fehlt.
Der Regelkreis schließt sich nur mit erkennbaren Ständen
Bergsmann beschreibt den Kreislauf, der eigentlich greifen müsste. Aus Überprüfungen, etwa durch spezielle Audits, müssen Lehren gezogen werden, die zu einer Überarbeitung der Regelungen führen (Bergsmann 2012, S. 73). Dieser Kreis schließt sich nur, wenn die Regelung eine erkennbare Fassung hat, die man überarbeiten kann. Eine Präsentation ohne Versionsstand lässt sich ändern, aber nicht überarbeiten.
Auch das Gesamtbild ist Prüfgegenstand
Neben dem einzelnen Prozess interessiert Prüfer die Vollständigkeit. Die Prozesslandkarte stellt nach DIN ISO 9001 die Abfolge und Wechselwirkung der Prozesse eines Betriebs dar (Bergsmann 2012, S. 187, unter Verweis auf Wilhelm 2007). Sie beantwortet damit die Frage, ob die Organisation ihre eigenen Abläufe überhaupt kennt.
Wie Procevia das löst
Der entscheidende Schritt ist, den Nachweis dort entstehen zu lassen, wo ohnehin gearbeitet wird.
Entwurf und gültiger Stand existieren gleichzeitig
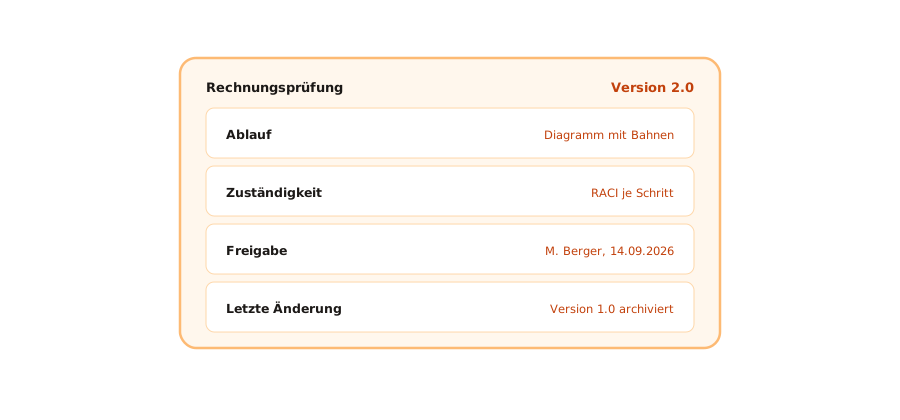
Jeder Prozess hat in Procevia zwei Stände nebeneinander. Am Entwurf wird gearbeitet, die freigegebene Version bleibt unverändert gültig, bis die neue Fassung beschlossen ist. Das klingt selbstverständlich, ist es aber nicht. In einer geteilten Datei zerstört jede Änderung den gültigen Nachweis in dem Moment, in dem jemand speichert.
- 1Entwurf ändernGültige Version bleibt unberührt
- 2Zur Freigabe einreichenMit Vergleich zur Vorversion
- 3Freigabe erteilenName und Zeitpunkt werden festgehalten
- 4Neue Version giltDie alte bleibt im Verlauf erhalten
Wer eine Änderung abschließt, reicht sie zur Freigabe ein. Die zuständige Person sieht dann nicht nur das neue Diagramm, sondern den Vergleich zur Vorversion, einschließlich geänderter Verantwortlichkeiten aus der RACI-Matrix.
Damit sind drei der vier Prüferfragen beantwortet, ohne dass jemand eine zusätzliche Liste pflegt. Der gültige Stand ergibt sich aus der Freigabe, die freigebende Person und der Zeitpunkt stehen im Verlauf, und die Änderung gegenüber der Vorversion war Gegenstand der Entscheidung.
Wer freigeben darf, wird einmal festgelegt
Die vierte Frage betrifft die Verantwortung. Sie wird oft zu spät gestellt, nämlich erst wenn die erste Freigabe ansteht.
Für die Dokumentation gilt eine einfache Regel. Wer den Prozess verantwortet, gibt ihn frei. Wer ihn ausführt, erstellt den Entwurf. Diese Festlegung ist selbst ein Auditgegenstand, denn ein Prüfer fragt nicht nur, ob freigegeben wurde, sondern ob die freigebende Person dafür vorgesehen war.
Sicherheitsanforderungen im selben Dokument
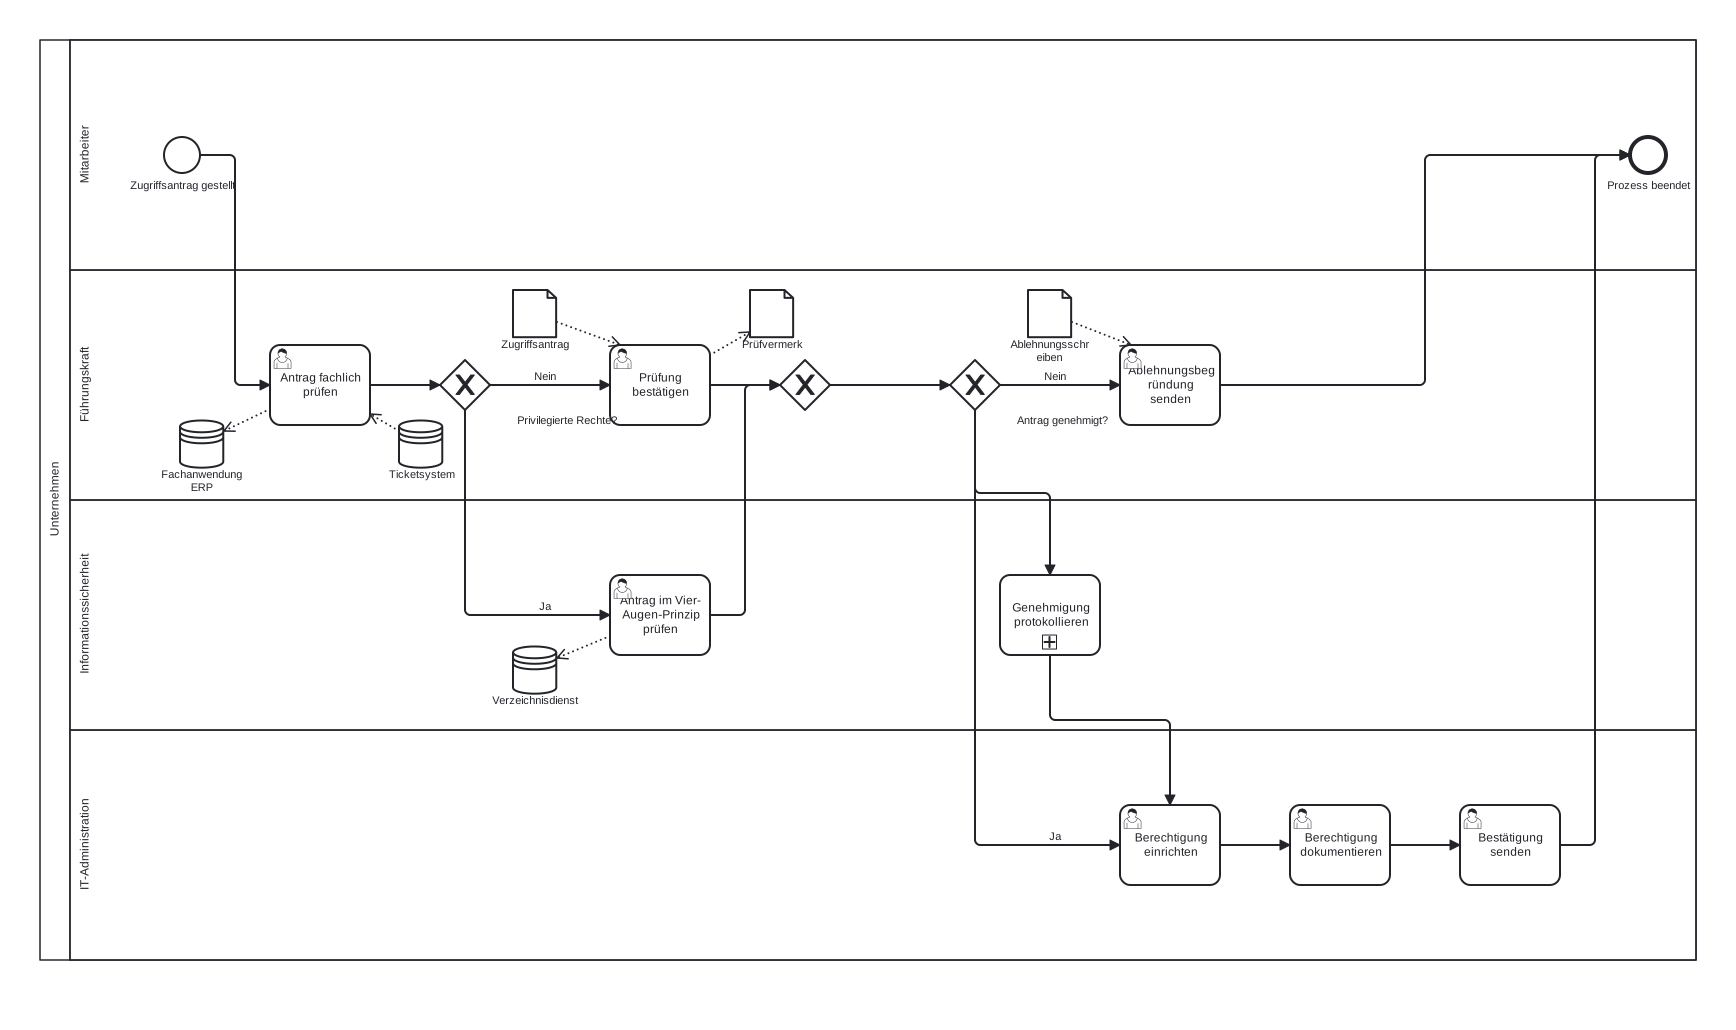
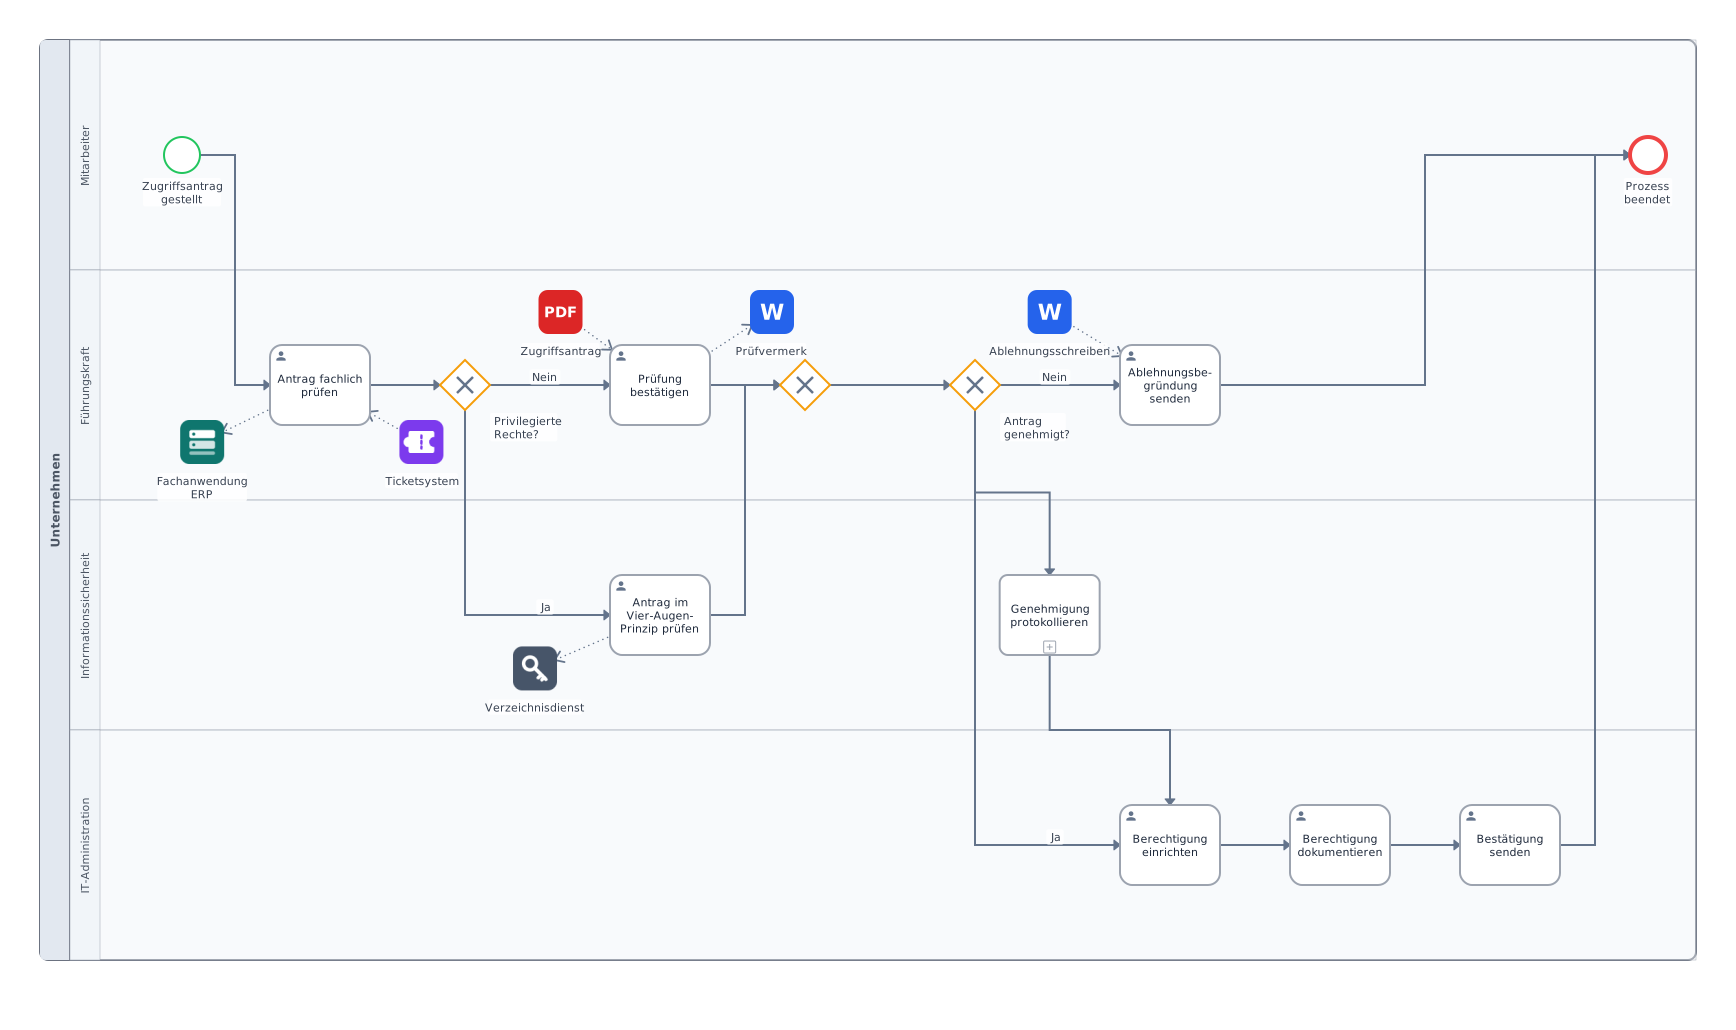
Wer zusätzlich nach ISO 27001 geprüft wird, kennt die zweite Doppelbuchführung. Der Ablauf steht im Diagramm, die Sicherheitsanforderungen stehen in einer Tabelle daneben. In Procevia lassen sich Anforderungen wie Vertraulichkeit, Prüfbarkeit oder Funktionstrennung direkt am Prozessschritt erfassen, wie der Beitrag zur ISO-27001-Prozessdokumentation im Detail zeigt, ebenso die beteiligten IT-Systeme und Dokumente. Der Schieberegler zeigt denselben Prozess einmal in einem herkömmlichen Editor und einmal mit diesen Angaben.
Das Gesamtbild mit ehrlichem Reifegrad
Die Prozesslandkarte führt den Reifegrad je Prozess mit. Damit ist auf einen Blick erkennbar, welche Prozesse dokumentiert und freigegeben sind und welche nicht. Das ist eine ehrlichere Aussage als ein Handbuch, das Vollständigkeit behauptet, und sie lässt sich im Audit gut vertreten, weil sie einen Plan erkennen lässt.
| Gewachsene Dokumentation | Prozessakte in Procevia | |
|---|---|---|
| Frage nach dem gültigen Stand | Dateidatum und Rückfrage im Team | Freigegebene Version ist gekennzeichnet |
| Frage nach der Freigabe | E-Mail suchen | Name und Zeitpunkt im Versionsverlauf |
| Frage nach der letzten Änderung | Aus dem Gedächtnis | Vergleich zur Vorversion |
| Arbeiten während der Prüfung | Jede Änderung überschreibt den Stand | Entwurf und gültige Version parallel |
| Vorbereitung auf den Termin | Sonderaktion über mehrere Tage | Nachweis ist beim Arbeiten entstanden |
Warum das Tool das überhaupt kann
Der Grund ist, dass Freigabe und Version keine Zusatzfunktion sind, sondern am Prozess selbst hängen. Ein Prozess in Procevia ist kein Dokument, das irgendwo liegt, sondern ein Objekt mit Status, Version, Verantwortlichem und Historie. Deshalb lässt sich die Frage nach dem gültigen Stand technisch beantworten und nicht nur organisatorisch behaupten.
Zwei Abkürzungen, die teuer werden
Die erste ist die Dokumentation auf Vorrat, also alle Prozesse kurz vor dem Audit aufzunehmen. Das Ergebnis beschreibt den Stand des Aufnahmetags, nicht den gelebten Ablauf, und fällt spätestens im Gespräch mit den Ausführenden auf. Häufig liegt die Ursache eine Ebene tiefer, nämlich in Prozess-Silos, in denen niemand den vollständigen Ablauf kennt.
Die zweite ist das zweite System, also eine separate Nachweisliste neben der Prozessdokumentation. Sie erzeugt eine zweite Wahrheit, die gepflegt werden muss, und verschiebt das Problem nur um eine Ebene.
Einen Prozess bis zur Freigabe führen
Nehmen Sie einen Ablauf auf, reichen Sie ihn zur Freigabe ein und sehen Sie, wie Version und Nachweis dabei von selbst entstehen.
Häufige Fragen
Quellen
- Schmelzer, H. J./Sesselmann, W. (2020). Geschäftsprozessmanagement in der Praxis. 9. Auflage, Hanser. (S. 8 zu den Anforderungen der ISO 9001:2015 und ISO 9004:2018, S. 34 zum Geschäftsprozessverantwortlichen)
- Gadatsch, A. (2025). Grundkurs Geschäftsprozess-Management. Springer Vieweg. (S. 10 und S. 21 zum Prozessverantwortlichen, S. 77 zur Rolle des Prozessauditors)
- Bergsmann, S. (2012). End-to-End-Geschäftsprozessmanagement. Springer. (S. 73 zum Regelkreis aus Überprüfung und Überarbeitung, S. 187 zur Prozesslandkarte nach DIN ISO 9001)
- DIN EN ISO 9001:2015. Qualitätsmanagementsysteme. Anforderungen.
- Salnitri, M./Dalpiaz, F./Giorgini, P. (2017). Designing secure business processes with SecBPMN. Software and Systems Modeling. (Referenznotation der Sicherheitsanforderungen)